فهرست محتوا
- 1 مقدمه:
- 2 رمزنگاری Zero-Knowledge چیست و چگونه از اطلاعات محافظت میکند؟
- 3 مفهوم رمزنگاری بدون اعتماد و حذف نیاز به اعتماد به سرویسدهنده
- 4 تفاوت رمزنگاری معمولی با مدل Zero-Knowledge
- 5 رمزنگاری سمت سرور و محدودیتهای آن در حفاظت از دادهها
- 6 ساختار امنیتی Nextcloud و نحوه مدیریت دادهها
- 7
- 8 فایلها در Nextcloud چگونه ذخیره و پردازش میشوند؟
- 9 مزایای استفاده از Zero-Knowledge برای محافظت از دادههای Nextcloud
- 10 محدودیتها و چالشهای استفاده از رمزنگاری Zero-Knowledge
- 11 آیا Zero-Knowledge مسیر آینده امنیت سرویسهای ابری است؟
مقدمه:
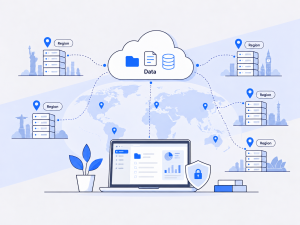
امروزه بسیاری از سازمانها برای ذخیرهسازی، اشتراکگذاری و مدیریت اطلاعات خود به سرویسهای ابری مانند Google Drive، OneDrive یا راهکارهای Cloud خصوصی مانند Nextcloud روی آوردهاند. استفاده از فضای ابری باعث افزایش دسترسیپذیری، کاهش هزینههای زیرساخت و سادهتر شدن مدیریت فایلها میشود، اما در کنار این مزایا، موضوع مهمی به نام مالکیت و کنترل دادهها مطرح میشود.
زمانی که اطلاعات یک سازمان روی یک زیرساخت ابری ذخیره میشود، همیشه این سؤال وجود دارد که چه کسی واقعاً کنترل دادهها را در اختیار دارد؟ آیا فقط کاربر مالک اطلاعات است یا مدیر سرور، Provider یا افراد دارای دسترسی مدیریتی نیز میتوانند به این دادهها دسترسی داشته باشند؟
در بسیاری از معماریهای ابری، حتی اگر فایلها رمزگذاری شوند، کلیدهای رمزگشایی ممکن است همچنان در اختیار سرویسدهنده یا مدیر زیرساخت قرار داشته باشند. این موضوع باعث میشود در شرایطی مانند نفوذ امنیتی، دسترسی داخلی غیرمجاز یا خطای مدیریتی، احتمال افشای اطلاعات حساس وجود داشته باشد.
به همین دلیل، سازمانها به سمت راهکارهایی حرکت کردهاند که علاوه بر ذخیرهسازی داده، کنترل کامل مالکیت اطلاعات را نیز تضمین کنند. یکی از مهمترین این روشها، استفاده از معماری Zero-Knowledge است که در آن حتی سرویسدهنده نیز به محتوای واقعی دادهها دسترسی ندارد.
در این مدل، امنیت اطلاعات تنها به اعتماد به Provider وابسته نیست، بلکه با استفاده از رمزنگاری پیشرفته، کلیدهای دسترسی و معماری صحیح امنیتی تضمین میشود. این رویکرد بهخصوص برای سازمانهایی که با اطلاعات محرمانه، دادههای مشتریان، اسناد مالی یا اطلاعات حساس تجاری سروکار دارند، اهمیت زیادی دارد.
رمزنگاری Zero-Knowledge چیست و چگونه از اطلاعات محافظت میکند؟
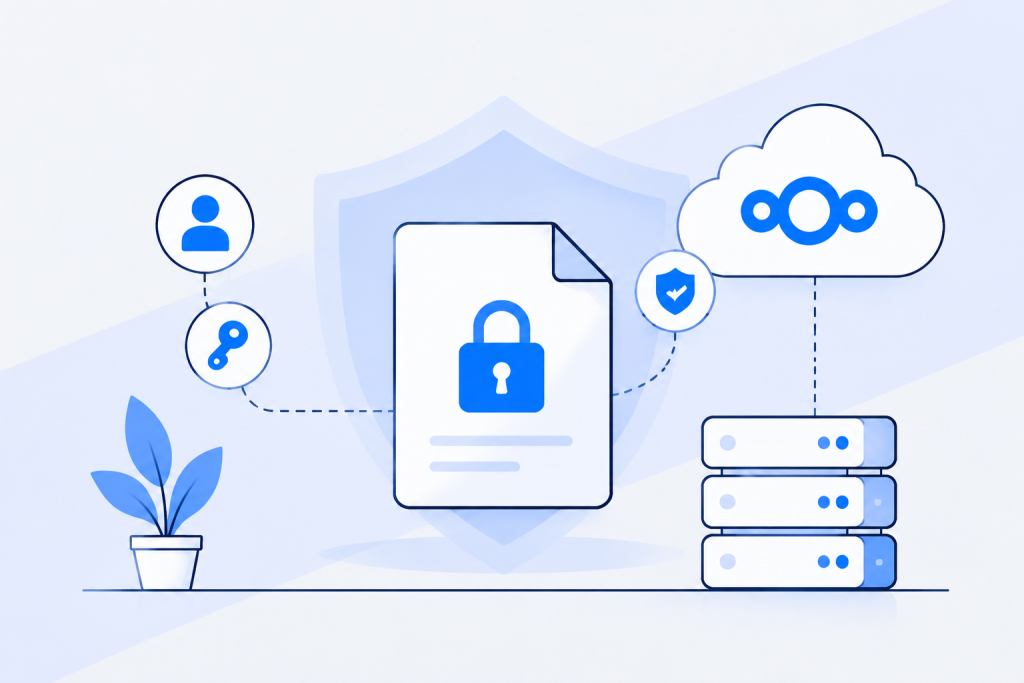
رمزنگاری Zero-Knowledge یک مدل امنیتی است که در آن سرویسدهنده یا مدیر زیرساخت، حتی با داشتن دسترسی به سرور ذخیرهسازی، امکان مشاهده محتوای واقعی دادههای کاربران را ندارد. در این معماری، فرآیند رمزگذاری قبل از ارسال اطلاعات به سرور انجام میشود و کلید اصلی رمزگشایی فقط در اختیار کاربر یا مالک داده قرار میگیرد.
در روشهای معمول ذخیرهسازی ابری، فایلها ممکن است هنگام انتقال یا ذخیره روی سرور رمزگذاری شوند، اما در بسیاری از این مدلها سرویسدهنده همچنان امکان مدیریت کلیدهای رمزنگاری را دارد. به همین دلیل، در صورت دسترسی مدیر سرور، نفوذ به زیرساخت یا درخواست دسترسی از سمت Provider، احتمال مشاهده دادهها وجود دارد.
اما در معماری Zero-Knowledge، سرور تنها اطلاعات رمزگذاریشده را دریافت و ذخیره میکند و هیچ اطلاعی از محتوای فایلها یا کلید رمزگشایی ندارد. به همین دلیل، حتی شخصی که دسترسی مدیریتی به سرور دارد، نمیتواند فایلهای کاربران را بدون داشتن کلید خصوصی آنها مشاهده کند.
مفهوم اصلی Zero-Knowledge در حفاظت از دادهها
اساس کار Zero-Knowledge بر این مفهوم استوار است که کاربر نباید مجبور باشد برای حفاظت از اطلاعات خود به سرویسدهنده اعتماد کامل داشته باشد. به جای اینکه امنیت دادهها وابسته به اعتبار یا سیاستهای Provider باشد، امنیت از طریق معماری رمزنگاری تضمین میشود.
در این مدل:
- فایل ابتدا در دستگاه کاربر رمزگذاری میشود.
- کلید رمزگشایی نزد کاربر باقی میماند.
- نسخه رمزگذاریشده فایل روی سرور ذخیره میشود.
- سرور فقط وظیفه نگهداری و انتقال داده را بر عهده دارد.
- بدون کلید اصلی، محتوای فایل قابل بازیابی نیست.
نقش کلیدهای رمزنگاری در مدل Zero-Knowledge
مهمترین بخش در امنیت Zero-Knowledge، مدیریت کلیدهای رمزنگاری است. برخلاف مدلهایی که کلیدها در اختیار سرویسدهنده قرار دارند، در این معماری کلید خصوصی خارج از کنترل سرور نگهداری میشود.
این موضوع باعث میشود امنیت دادهها حتی در شرایطی مانند موارد زیر حفظ شود:
- دسترسی غیرمجاز به سرور
- مشاهده فایلهای ذخیرهشده توسط Administrator
- سرقت اطلاعات از فضای ذخیرهسازی
- دسترسی داخلی افراد غیرمجاز به زیرساخت
به همین دلیل، رمزنگاری Zero-Knowledge یکی از مهمترین روشها برای سازمانهایی است که علاوه بر ذخیرهسازی ابری، به کنترل واقعی مالکیت دادهها و حفظ محرمانگی اطلاعات حساس نیاز دارند.
مفهوم رمزنگاری بدون اعتماد و حذف نیاز به اعتماد به سرویسدهنده
در مدلهای سنتی ذخیرهسازی ابری، امنیت دادهها تا حد زیادی به میزان اعتماد کاربر به سرویسدهنده وابسته است. کاربر انتظار دارد ارائهدهنده سرویس از اطلاعات او محافظت کند، دسترسیهای داخلی را کنترل کند و کلیدهای رمزنگاری را به شکل صحیح مدیریت کند.
با وجود استفاده از رمزنگاری، در بسیاری از سرویسهای ابری همچنان یک نقطه اعتماد مرکزی وجود دارد؛ زیرا سرویسدهنده ممکن است در شرایط خاص به کلیدهای رمزگشایی یا دادههای کاربران دسترسی داشته باشد. این موضوع باعث میشود امنیت اطلاعات کاملاً مستقل از زیرساخت ارائهدهنده نباشد.
رمزنگاری Zero-Knowledge با تغییر این مدل، امکان حفاظت از دادهها بدون نیاز به اعتماد کامل به سرویسدهنده را فراهم میکند. در این معماری، امنیت اطلاعات به جای وابستگی به سیاستهای داخلی Provider، بر پایه الگوریتمهای رمزنگاری و مدیریت صحیح کلیدهای دسترسی ایجاد میشود.
در معماری Zero-Knowledge، فایلها قبل از ذخیرهسازی روی سرور رمزگذاری میشوند و کلید اصلی رمزگشایی در اختیار کاربر باقی میماند. سرور تنها نسخه رمزگذاریشده اطلاعات را نگهداری میکند و هیچ دسترسی مستقیمی به محتوای واقعی فایلها ندارد.
فرآیند محافظت از دادهها در این مدل شامل مراحل زیر است:
- فایل ابتدا در دستگاه کاربر رمزگذاری میشود.
- کلید رمزگشایی فقط در اختیار کاربر یا افراد مجاز قرار میگیرد.
- نسخه رمزگذاریشده فایل روی سرور ذخیره میشود.
- سرویسدهنده بدون داشتن کلید خصوصی، امکان مشاهده محتوای فایل را ندارد.
این معماری باعث میشود حتی افرادی که دسترسی مدیریتی به سرور دارند، مانند مدیر سیستم یا ارائهدهنده زیرساخت، نتوانند اطلاعات ذخیرهشده را مشاهده کنند.
در نتیجه، مدل Zero-Knowledge مفهوم مالکیت واقعی داده را تقویت میکند؛ یعنی سازمان علاوه بر استفاده از مزایای فضای ابری، کنترل کاملتری روی محرمانگی و دسترسی به اطلاعات خود خواهد داشت.
در راهکارهایی مانند Nextcloud، استفاده از قابلیتهای رمزنگاری پیشرفته میتواند به سازمانها کمک کند تا یک محیط ابری خصوصی با سطح امنیت بالاتر ایجاد کنند و وابستگی خود به اعتماد به سرویسدهنده را کاهش دهند.
تفاوت رمزنگاری معمولی با مدل Zero-Knowledge
رمزنگاری یکی از اصلیترین روشها برای محافظت از اطلاعات در سیستمهای دیجیتال است، اما همه روشهای رمزنگاری سطح یکسانی از امنیت و کنترل داده را ارائه نمیدهند. تفاوت اصلی بین رمزنگاری معمولی و مدل Zero-Knowledge در محل انجام فرآیند رمزگذاری و نحوه مدیریت کلیدهای رمزنگاری است.
در بسیاری از روشهای رمزنگاری معمولی، دادهها ممکن است هنگام انتقال یا ذخیرهسازی روی سرور رمزگذاری شوند، اما مدیریت کلیدهای رمزگشایی همچنان در اختیار سرویسدهنده یا مدیر زیرساخت قرار دارد. در این حالت، ارائهدهنده سرویس از نظر فنی امکان دسترسی به دادهها را خواهد داشت.
در مقابل، مدل Zero-Knowledge با حذف دسترسی سرویسدهنده به کلیدهای رمزگشایی، سطح بالاتری از محرمانگی را ایجاد میکند. در این معماری، اطلاعات قبل از ارسال به سرور توسط کاربر رمزگذاری میشوند و کلید رمزگشایی فقط نزد مالک داده باقی میماند.
تفاوت در محل انجام رمزگذاری
در رمزنگاری معمولی، فرآیند رمزگذاری اغلب در سمت سرور انجام میشود. یعنی فایل پس از ارسال به زیرساخت ذخیرهسازی، توسط سیستم رمزگذاری میشود. در این شرایط، سرور همچنان در فرآیند مدیریت امنیت داده نقش اصلی دارد.
اما در مدل Zero-Knowledge، رمزگذاری در سمت کاربر انجام میشود. فایل قبل از خروج از دستگاه کاربر رمزگذاری شده و تنها نسخه رمزگذاریشده آن به سرور ارسال میشود.
تفاوت در مدیریت کلیدهای رمزنگاری
در بسیاری از سیستمهای سنتی، کلیدهای رمزنگاری توسط سرویسدهنده مدیریت میشوند. این موضوع باعث میشود در شرایطی مانند دسترسی مدیریتی، نفوذ به زیرساخت یا درخواست قانونی، امکان دسترسی به دادهها وجود داشته باشد.
در معماری Zero-Knowledge، کلید خصوصی در اختیار کاربر باقی میماند و سرویسدهنده هیچ اطلاعاتی درباره آن ندارد. بنابراین حتی مدیر سرور نیز بدون دریافت کلید نمیتواند فایلها را رمزگشایی کند.
تفاوت در میزان اعتماد مورد نیاز
در رمزنگاری معمولی، کاربر باید به سرویسدهنده اعتماد کند که از کلیدها و دادههای او بهدرستی محافظت میکند.
اما در مدل Zero-Knowledge، نیاز به این اعتماد کاهش پیدا میکند؛ زیرا امنیت اطلاعات توسط معماری رمزنگاری تضمین میشود، نه صرفاً توسط سیاستهای امنیتی Provider.
| ویژگی | رمزنگاری معمولی | مدل Zero-Knowledge |
|---|---|---|
| محل رمزگذاری | معمولاً سمت سرور | سمت کاربر |
| مدیریت کلیدها | اغلب توسط سرویسدهنده | توسط کاربر |
| دسترسی Provider به داده | ممکن است وجود داشته باشد | امکان مشاهده محتوا ندارد |
| میزان وابستگی به اعتماد | بالا | بسیار کمتر |
| سطح کنترل مالک داده | محدودتر | بیشتر |
به همین دلیل، مدل Zero-Knowledge برای سازمانهایی که با اطلاعات حساس سروکار دارند، مانند اسناد مالی، اطلاعات مشتریان و دادههای محرمانه تجاری، گزینهای مناسبتر برای حفظ مالکیت و محرمانگی دادهها محسوب میشود.
رمزنگاری سمت سرور و محدودیتهای آن در حفاظت از دادهها
رمزنگاری سمت سرور یکی از رایجترین روشهای محافظت از اطلاعات در سرویسهای ابری است. در این روش، فایلها پس از ارسال به سرور یا فضای ذخیرهسازی، توسط زیرساخت ارائهدهنده رمزگذاری میشوند و نسخه رمزگذاریشده آنها روی Storage نگهداری میشود.
این مدل باعث میشود در صورت دسترسی غیرمجاز به فضای ذخیرهسازی خام یا سرقت دیسکهای سرور، اطلاعات کاربران بهسادگی قابل خواندن نباشند. به همین دلیل، رمزنگاری سمت سرور یک لایه امنیتی مهم برای محافظت از دادهها محسوب میشود.
با این حال، این روش یک محدودیت مهم دارد؛ کلیدهای رمزگشایی معمولاً همچنان تحت مدیریت سرویسدهنده یا مدیر زیرساخت قرار دارند. به این معنا که اگر فردی دسترسی مدیریتی مناسب به سرور، سیستم مدیریت کلیدها یا سرویس ذخیرهسازی داشته باشد، از نظر فنی امکان رمزگشایی اطلاعات وجود خواهد داشت.
محدودیتهای اصلی رمزنگاری سمت سرور
وابستگی به اعتماد به سرویسدهنده
در رمزنگاری سمت سرور، کاربر باید به Provider اعتماد کند که فرآیند مدیریت کلیدها، کنترل دسترسیها و حفاظت از زیرساخت را بهدرستی انجام میدهد. اگر حساب مدیریتی یا زیرساخت سرویسدهنده دچار مشکل امنیتی شود، دادهها همچنان در معرض خطر قرار میگیرند.
امکان دسترسی مدیر سیستم به دادهها
در محیطهایی مانند سرورهای سازمانی یا سرویسهای ابری، مدیر سیستم معمولاً سطح دسترسی بالایی دارد. اگر کلیدهای رمزنگاری نیز در همان محیط مدیریت شوند، مدیر زیرساخت میتواند در شرایط خاص به دادههای رمزگذاریشده دسترسی پیدا کند.
حفاظت ناکافی در برابر تهدیدات داخلی
رمزنگاری سمت سرور بیشتر برای محافظت از دادهها در برابر دسترسی مستقیم به Storage طراحی شده است، اما همیشه نمیتواند تهدیدات داخلی را پوشش دهد. برای مثال، یک کاربر دارای دسترسی مدیریتی یا فردی که به سیستم مدیریت کلیدها دسترسی دارد، ممکن است بتواند اطلاعات را مشاهده کند.
تفاوت با مدل Zero-Knowledge
در مدل Zero-Knowledge، فرآیند رمزگذاری قبل از ارسال فایل به سرور انجام میشود و کلیدهای رمزگشایی در اختیار کاربر باقی میمانند. بنابراین سرور حتی با دسترسی کامل به فضای ذخیرهسازی، امکان مشاهده محتوای فایلها را ندارد.
به همین دلیل، رمزنگاری سمت سرور یک راهکار مناسب برای افزایش امنیت زیرساخت است، اما برای سازمانهایی که نیاز به محرمانگی کامل و کنترل واقعی دادهها دارند، استفاده از معماریهایی مانند Zero-Knowledge سطح بالاتری از حفاظت را فراهم میکند.
ساختار امنیتی Nextcloud و نحوه مدیریت دادهها
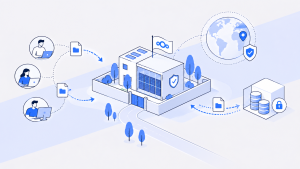
پلتفرم Nextcloud یک راهکار ابری خصوصی است که به سازمانها امکان میدهد کنترل بیشتری روی محل ذخیرهسازی، مدیریت کاربران و سیاستهای امنیتی اطلاعات خود داشته باشند. برخلاف سرویسهای ابری عمومی که زیرساخت و نحوه مدیریت دادهها توسط شرکت ارائهدهنده کنترل میشود، در Nextcloud سازمان میتواند سرور، فضای ذخیرهسازی و قوانین دسترسی را مطابق نیاز خود مدیریت کند.
امنیت در Nextcloud بر پایه چندین لایه مختلف طراحی شده است. این لایهها شامل مدیریت کاربران، کنترل سطح دسترسی فایلها، محافظت از ارتباطات، ثبت رویدادهای امنیتی و قابلیتهای رمزنگاری اطلاعات هستند.
در بخش مدیریت کاربران، مدیر سیستم میتواند حسابهای کاربری و گروهها را ایجاد کند و مشخص کند هر کاربر به چه منابعی دسترسی داشته باشد. این ساختار باعث میشود کاربران تنها اطلاعات مورد نیاز خود را مشاهده یا ویرایش کنند.
Nextcloud همچنین امکان مدیریت دقیق مجوزهای فایلها را فراهم میکند. مدیر سیستم میتواند تعیین کند که کاربران امکان مشاهده، ویرایش، اشتراکگذاری یا حذف فایلها را داشته باشند. علاوه بر این، ثبت فعالیتها و گزارش رویدادهای امنیتی کمک میکند تغییرات انجامشده روی اطلاعات قابل بررسی و پیگیری باشند.
برای محافظت از ارتباط بین کاربر و سرور، Nextcloud از ارتباطات امن مبتنی بر پروتکل HTTPS استفاده میکند. همچنین قابلیتهایی مانند احراز هویت چندمرحلهای میتوانند امنیت حسابهای کاربری را افزایش داده و احتمال دسترسی غیرمجاز را کاهش دهند.
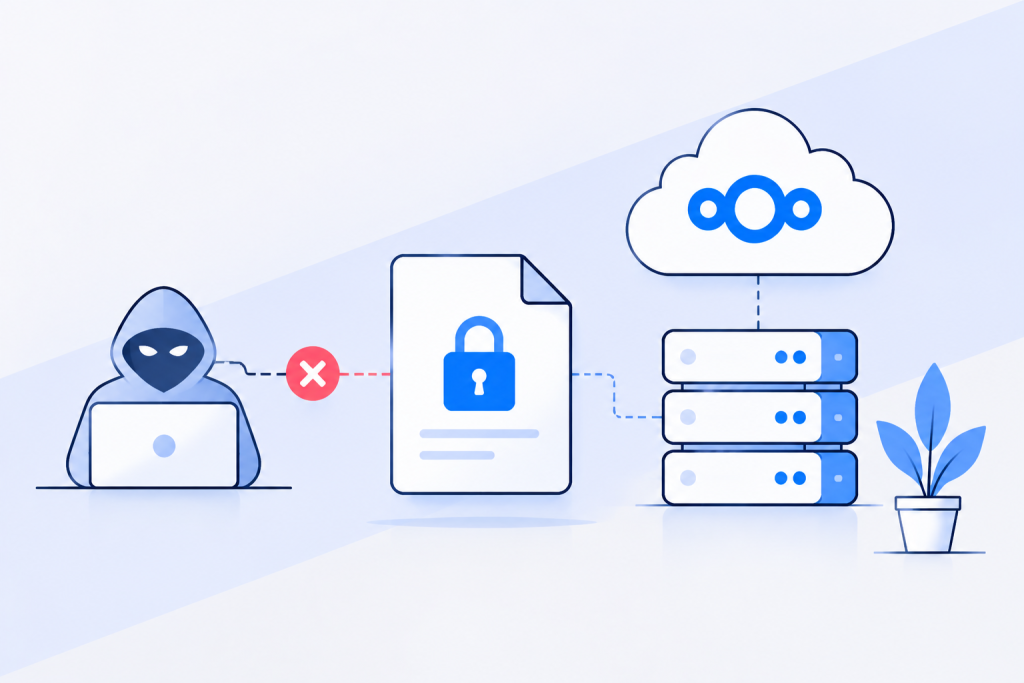
با وجود این قابلیتها، باید توجه داشت که در یک نصب معمولی Nextcloud، مدیر سرور همچنان سطح دسترسی بالایی دارد. زیرا کنترل سیستمعامل، فضای ذخیرهسازی و تنظیمات اصلی سرور در اختیار Administrator قرار دارد.
به همین دلیل، امنیت پیشفرض Nextcloud بیشتر بر پایه کنترل دسترسی و محافظت از زیرساخت ایجاد شده است. اگر سازمانی نیاز داشته باشد که حتی مدیر سرور یا ارائهدهنده زیرساخت نیز نتواند محتوای فایلها را مشاهده کند، استفاده از روشهای پیشرفته مانند Zero-Knowledge Encryption و رمزنگاری سرتاسری End-to-End Encryption اهمیت پیدا میکند.
این معماریها باعث میشوند مالکیت واقعی دادهها در اختیار سازمان باقی بماند و سطح محرمانگی اطلاعات فراتر از امنیت معمول زیرساخت ابری باشد.
فایلها در Nextcloud چگونه ذخیره و پردازش میشوند؟
در Nextcloud فایلها در یک ساختار مشخص ذخیره و مدیریت میشوند که شامل فضای ذخیرهسازی اصلی، پایگاه داده و لایه مدیریت فایلها است. این معماری باعث میشود کاربران بتوانند فایلهای خود را از طریق وب، نرمافزار دسکتاپ یا اپلیکیشن موبایل مدیریت کرده و در عین حال کنترل دقیقی روی دسترسیها و تغییرات اطلاعات داشته باشند.
زمانی که یک کاربر فایلی را در Nextcloud بارگذاری میکند، فایل ابتدا از طریق یک ارتباط امن به سرور ارسال میشود. سپس محتوای فایل در فضای ذخیرهسازی تعیینشده قرار میگیرد و اطلاعات مدیریتی مربوط به آن در پایگاه داده ثبت میشود.
در این فرآیند، Nextcloud اطلاعات مختلفی درباره فایل را مدیریت میکند، از جمله:
- نام فایل و مسیر ذخیرهسازی
- مالک فایل
- سطح دسترسی کاربران
- زمان ایجاد و آخرین تغییر
- وضعیت اشتراکگذاری
- اطلاعات مربوط به همگامسازی بین دستگاهها
ساختار ذخیرهسازی فایلها در Nextcloud معمولاً شامل دو بخش اصلی است:
محل ذخیره محتوای فایلها
فایلهای واقعی کاربران در مسیر ذخیرهسازی اصلی Nextcloud قرار میگیرند. این مسیر میتواند روی فضای ذخیرهسازی داخلی سرور، یک فضای ذخیرهسازی شبکه یا سرویسهای ذخیرهسازی خارجی قرار داشته باشد.
به عنوان مثال، یک سازمان میتواند فایلهای خود را روی دیسک سرور، فضای ذخیرهسازی شبکه یا راهکارهای ذخیرهسازی ابری سازگار با نیازهای خود نگهداری کند.
محل ذخیره اطلاعات مدیریتی فایلها
Nextcloud برای مدیریت فایلها فقط به خود فایل وابسته نیست، بلکه اطلاعات مربوط به آنها را در پایگاه داده نگهداری میکند. این اطلاعات شامل مالکیت فایل، مجوزهای دسترسی، اشتراکگذاریها و وضعیت همگامسازی است.
به همین دلیل، زمانی که کاربری یک فایل را باز میکند، Nextcloud علاوه بر بررسی محل ذخیره فایل، اطلاعات مربوط به دسترسی کاربر را نیز از پایگاه داده بررسی میکند تا مشخص شود آیا کاربر اجازه مشاهده یا تغییر آن فایل را دارد یا خیر.
نقش Nextcloud در پردازش و مدیریت فایلها
Nextcloud تنها یک فضای ذخیرهسازی ساده نیست؛ بلکه یک لایه مدیریتی بین کاربر و دادهها ایجاد میکند. این لایه وظایفی مانند موارد زیر را انجام میدهد:
- مدیریت دسترسی کاربران به فایلها
- همگامسازی اطلاعات بین دستگاههای مختلف
- مدیریت نسخههای مختلف فایلها
- ثبت فعالیتهای کاربران
- اعمال سیاستهای امنیتی
با وجود این ساختار، باید توجه داشت که در حالت پیشفرض، فایلهای ذخیرهشده روی سرور همچنان تحت کنترل مدیر زیرساخت قرار دارند. یعنی فردی که به سیستمعامل یا فضای ذخیرهسازی سرور دسترسی مدیریتی دارد، از نظر فنی میتواند به فایلها دسترسی پیدا کند.
به همین دلیل، برای سازمانهایی که نیاز دارند حتی مدیر سرور نیز امکان مشاهده محتوای فایلها را نداشته باشد، استفاده از قابلیتهایی مانند رمزنگاری سرتاسری (End-to-End Encryption) یا معماریهای مبتنی بر Zero-Knowledge میتواند سطح امنیت و محرمانگی دادهها را افزایش دهد.
مزایای استفاده از Zero-Knowledge برای محافظت از دادههای Nextcloud
استفاده از معماری Zero-Knowledge در Nextcloud باعث میشود سطح کنترل و محرمانگی دادهها افزایش پیدا کند. در این مدل، امنیت اطلاعات تنها به سیاستهای امنیتی مدیر سرور یا ارائهدهنده زیرساخت وابسته نیست، بلکه ساختار رمزنگاری به شکلی طراحی میشود که دسترسی به محتوای واقعی فایلها فقط برای کاربران مجاز امکانپذیر باشد.
این رویکرد بهخصوص برای سازمانهایی اهمیت دارد که اطلاعات حساس خود را در محیطهای ابری ذخیره میکنند و نمیخواهند افراد خارج از محدوده مجاز، حتی با دسترسی مدیریتی به زیرساخت، امکان مشاهده دادهها را داشته باشند.
جلوگیری از دسترسی مدیر سرور به محتوای فایلها
یکی از مهمترین مزایای Zero-Knowledge این است که دسترسی مستقیم مدیر سرور به محتوای فایلها محدود میشود. در معماریهای معمول، مدیر زیرساخت میتواند به فضای ذخیرهسازی دسترسی داشته باشد و در شرایط خاص فایلهای کاربران را مشاهده کند.
اما در مدل Zero-Knowledge، فایلها قبل از ذخیرهشدن روی سرور رمزگذاری میشوند و کلیدهای رمزگشایی نزد کاربر باقی میمانند. بنابراین سرور تنها اطلاعات رمزگذاریشده را نگهداری میکند و بدون داشتن کلید خصوصی، امکان مشاهده محتوای فایلها وجود ندارد.
افزایش حاکمیت داده و کنترل بیشتر سازمان
یکی از چالشهای اصلی استفاده از سرویسهای ابری، موضوع مالکیت و کنترل دادهها است. سازمانها معمولاً میخواهند بدانند چه کسی به اطلاعات آنها دسترسی دارد و دادهها در چه شرایطی مدیریت میشوند.
با استفاده از Zero-Knowledge، سازمان کنترل بیشتری روی محرمانگی اطلاعات خود خواهد داشت؛ زیرا امنیت دادهها به جای وابستگی کامل به سرویسدهنده، بر پایه معماری رمزنگاری و مدیریت کلیدها ایجاد میشود.
این موضوع برای سازمانهایی که با الزامات Data Sovereignty یا حاکمیت داده مواجه هستند، اهمیت زیادی دارد.
کاهش ریسک تهدیدات داخلی و دسترسیهای غیرمجاز
بخش قابل توجهی از رخدادهای امنیتی میتواند از داخل سازمان یا افرادی که به زیرساخت دسترسی دارند ایجاد شود. حسابهای مدیریتی، دسترسی کارکنان فنی یا حتی خطاهای انسانی میتوانند خطر افشای اطلاعات را افزایش دهند.
معماری Zero-Knowledge با حذف دسترسی مستقیم به محتوای فایلها، یک لایه امنیتی اضافی ایجاد میکند و باعث میشود حتی در صورت دسترسی غیرمجاز به سرور، دادههای اصلی همچنان محافظت شوند.
افزایش اعتماد در استفاده از فضای ابری خصوصی
یکی از موانع استفاده سازمانها از سرویسهای ابری، نگرانی درباره کنترل و امنیت اطلاعات است. زمانی که سازمان بتواند اطمینان داشته باشد حتی مدیر زیرساخت نیز به محتوای فایلها دسترسی ندارد، استفاده از راهکارهای ابری مانند Nextcloud با اطمینان بیشتری انجام میشود.
به همین دلیل، Zero-Knowledge میتواند نقش مهمی در ایجاد یک محیط ابری امنتر، خصوصیتر و نزدیکتر به مفهوم واقعی مالکیت دادهها داشته باشد.
محدودیتها و چالشهای استفاده از رمزنگاری Zero-Knowledge
با وجود اینکه معماری Zero-Knowledge سطح بالایی از محرمانگی و کنترل روی دادهها ایجاد میکند، استفاده از این روش نیز مانند هر فناوری امنیتی دیگری با محدودیتها و چالشهایی همراه است. سازمانها قبل از پیادهسازی این مدل باید علاوه بر مزایا، تأثیر آن بر مدیریت فایلها، تجربه کاربران و فرآیندهای عملیاتی را نیز در نظر بگیرند.
مهمترین چالش در Zero-Knowledge این است که افزایش امنیت معمولاً باعث کاهش برخی قابلیتهای مدیریتی و راحتی استفاده میشود. زیرا زمانی که سرور به محتوای فایلها و کلیدهای رمزگشایی دسترسی ندارد، بسیاری از عملیاتهایی که نیاز به پردازش مستقیم اطلاعات دارند، محدود خواهند شد.
اهمیت مدیریت و پشتیبانگیری از کلیدهای رمزنگاری
در معماری Zero-Knowledge، کلیدهای رمزنگاری نقش اصلی در دسترسی به دادهها را دارند. برخلاف روشهای معمول که سرویسدهنده میتواند در برخی شرایط فرآیند بازیابی را انجام دهد، در این مدل از دست رفتن کلید یا اطلاعات لازم برای رمزگشایی میتواند باعث از بین رفتن دائمی دسترسی به فایلها شود.
به همین دلیل، سازمانها باید فرآیند مشخصی برای مدیریت کلیدها داشته باشند، از جمله:
- تهیه نسخه پشتیبان امن از کلیدهای رمزنگاری
- تعیین فرآیند بازیابی در شرایط اضطراری
- محدود کردن دسترسی افراد به کلیدهای حساس
- آموزش کاربران درباره اهمیت نگهداری اطلاعات دسترسی
محدودیت در اشتراکگذاری و همکاری روی فایلها
یکی از قابلیتهای مهم سرویسهای ابری، امکان همکاری سریع کاربران روی فایلها است. اما در مدل Zero-Knowledge، به دلیل اینکه سرور امکان مشاهده محتوای فایلها را ندارد، برخی قابلیتهای همکاری ممکن است محدود شوند.
برای مثال، قابلیتهایی مانند ویرایش آنلاین، پیشنمایش برخی فایلها یا پردازش خودکار محتوا ممکن است نیاز به دسترسی بیشتر به اطلاعات داشته باشند و در محیط رمزگذاریشده با محدودیت مواجه شوند.
محدودیت در جستجو و پردازش فایلهای رمزگذاریشده
در حالت عادی، سیستمهایی مانند Nextcloud میتوانند محتوای فایلها را برای جستجو، دستهبندی یا پردازش بررسی کنند. اما زمانی که فایلها با معماری Zero-Knowledge رمزگذاری میشوند، سرور دیگر به محتوای داخلی آنها دسترسی ندارد.
در نتیجه، قابلیتهایی مانند:
- جستجو داخل محتوای فایلها
- تحلیل خودکار اطلاعات
- پردازش فایل توسط سرویسهای جانبی
ممکن است محدود یا غیرقابل استفاده شوند.
افزایش پیچیدگی مدیریت سیستم
پیادهسازی Zero-Knowledge نیازمند طراحی دقیق فرآیندهای امنیتی است. سازمان باید علاوه بر مدیریت کاربران و دسترسیها، موضوعاتی مانند مدیریت کلیدها، آموزش کاربران و سیاستهای بازیابی اطلاعات را نیز در نظر بگیرد.
در محیطهای بزرگ با تعداد زیاد کاربر، این موضوع میتواند پیچیدگی عملیاتی بیشتری ایجاد کند.
تأثیر احتمالی بر عملکرد سیستم
رمزگذاری و رمزگشایی فایلها نیازمند پردازش اضافی است. در محیطهایی که حجم زیادی از اطلاعات یا فایلهای بسیار بزرگ وجود دارد، فرآیند رمزگذاری سمت کاربر میتواند باعث افزایش مصرف منابع دستگاه کاربر یا کاهش سرعت انتقال اطلاعات شود.
با این حال، در بسیاری از سناریوهای سازمانی، افزایش سطح امنیت و کنترل دادهها ارزش این هزینه پردازشی را دارد.
آیا Zero-Knowledge مسیر آینده امنیت سرویسهای ابری است؟
با افزایش استفاده از سرویسهای ابری، موضوع مالکیت، محرمانگی و کنترل دادهها اهمیت بیشتری پیدا کرده است. اگرچه راهکارهایی مانند رمزنگاری سمت سرور میتوانند از اطلاعات در برابر بسیاری از تهدیدها محافظت کنند، اما همچنان نیاز به اعتماد به سرویسدهنده یا مدیر زیرساخت وجود دارد.
معماری Zero-Knowledge با تغییر این مدل، کنترل بیشتری روی دادهها در اختیار مالک اطلاعات قرار میدهد. در این روش، فایلها قبل از ذخیرهسازی رمزگذاری میشوند و کلیدهای دسترسی در اختیار کاربر باقی میمانند؛ بنابراین حتی مدیر سرور یا ارائهدهنده زیرساخت نیز بدون داشتن کلید رمزگشایی، امکان مشاهده محتوای فایلها را نخواهد داشت.
در محیطهایی مانند Nextcloud، استفاده از فناوریهای رمزنگاری پیشرفته میتواند به سازمانها کمک کند تا علاوه بر بهرهمندی از مزایای فضای ابری، سطح بالاتری از امنیت و حاکمیت داده را نیز حفظ کنند.
با این حال، Zero-Knowledge یک راهکار بدون محدودیت نیست. مدیریت کلیدهای رمزنگاری، کاهش برخی قابلیتهای همکاری و افزایش پیچیدگی عملیاتی از جمله مواردی هستند که باید قبل از پیادهسازی در نظر گرفته شوند.
در نهایت، انتخاب این معماری باید بر اساس نوع دادهها، سطح حساسیت اطلاعات و نیازهای سازمان انجام شود. برای سازمانهایی که با اطلاعات محرمانه، دادههای مشتریان یا اسناد حساس سروکار دارند، استفاده از Zero-Knowledge میتواند گامی مهم برای دستیابی به امنیت بالاتر و کنترل واقعیتر روی دادهها باشد.