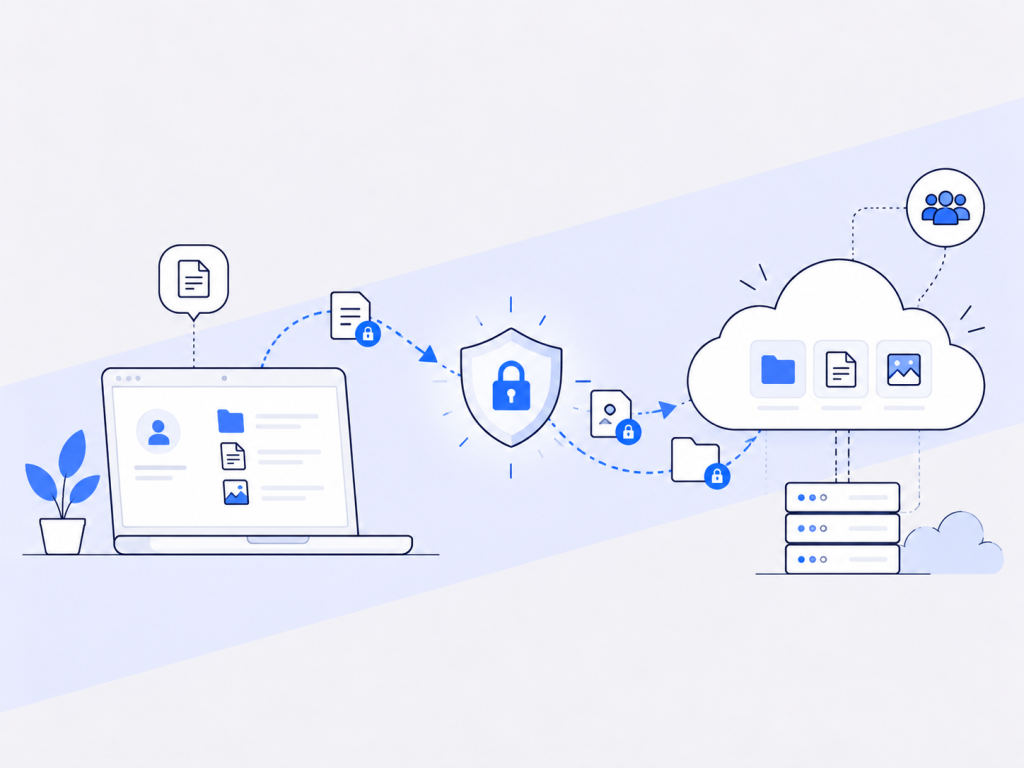
فهرست محتوا
- 1 مقدمه:
- 2 رمزنگاری در Nextcloud چیست و چرا برای سازمانها اهمیت دارد؟
- 3 انواع روشهای رمزنگاری در Nextcloud
- 4
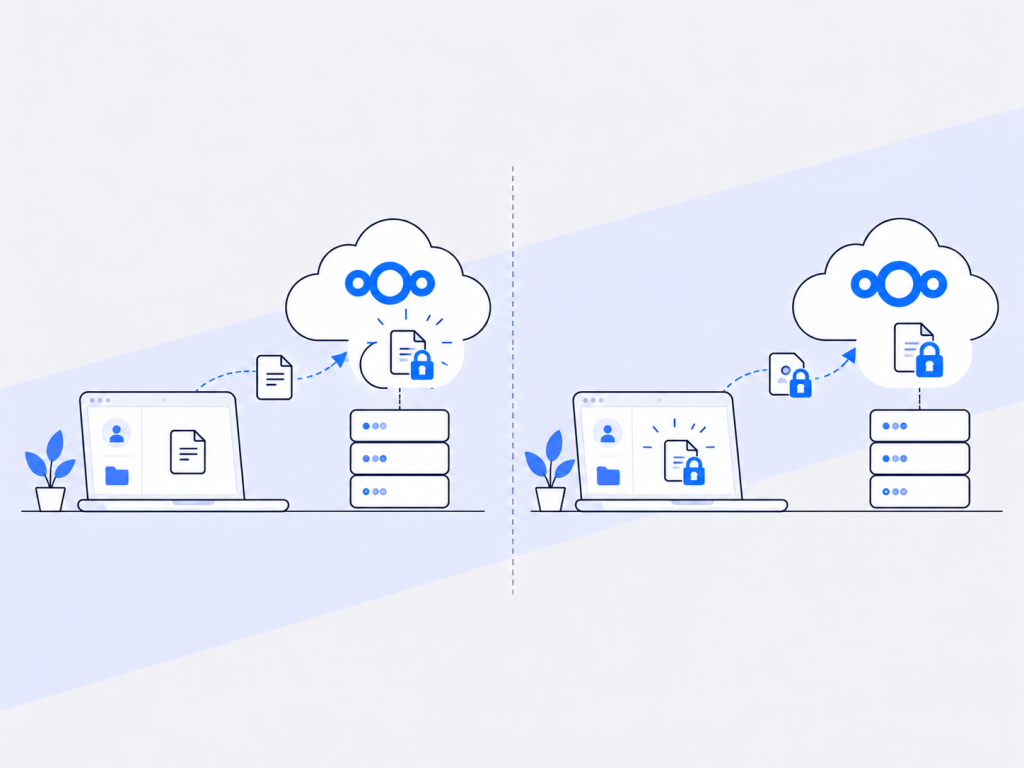
- 5 رمزنگاری سمت سرور در Nextcloud چیست؟
- 6 رمزنگاری سمت کاربر در Nextcloud چیست؟
- 7 مقایسه رمزنگاری سمت سرور و سمت کاربر در Nextcloud
- 8 آیا رمزنگاری در Nextcloud به معنای حریم خصوصی کامل است؟
- 9 کدام روش رمزنگاری برای سازمان شما مناسبتر است؟
- 10 نکات مهم پیش از فعالسازی رمزنگاری در Nextcloud
مقدمه:
حفاظت از اطلاعات سازمانی تنها به جلوگیری از دسترسی غیرمجاز محدود نمیشود؛ سازمانها باید بدانند دادههایشان چگونه ذخیره میشوند، چه افرادی امکان دسترسی به آنها را دارند و کلیدهای رمزنگاری در اختیار چه کسانی قرار میگیرد. انتخاب روش مناسب رمزنگاری، یکی از تصمیمات مهم در مدیریت امنیت و حریم خصوصی اطلاعات است.
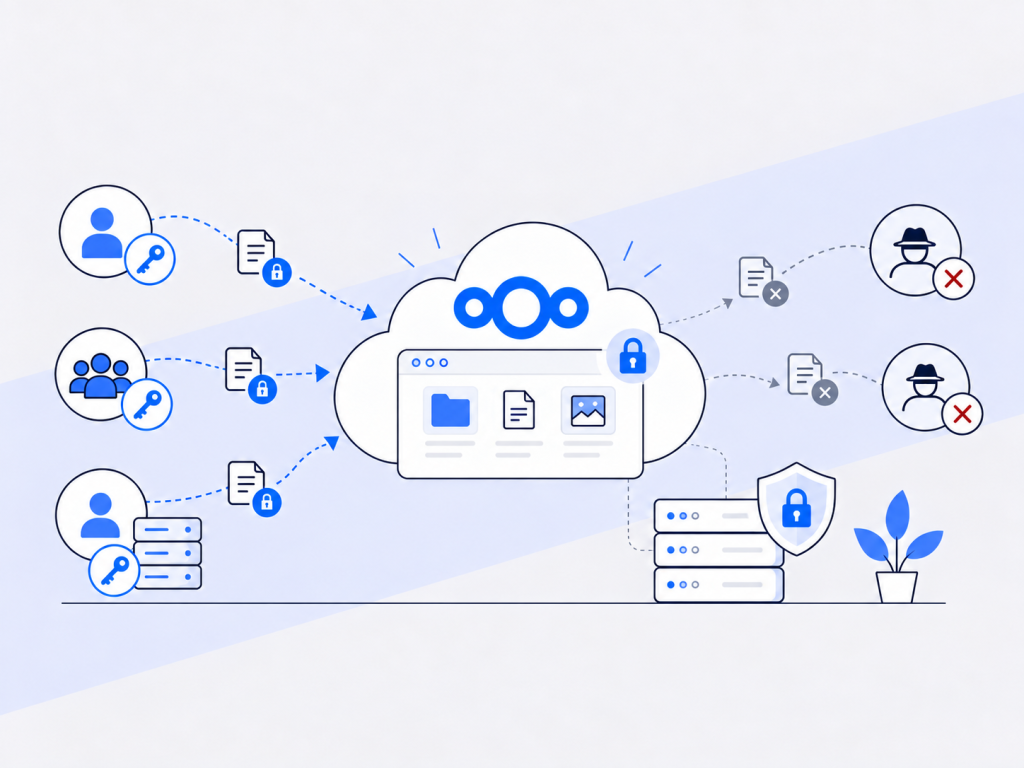
رمزنگاری در Nextcloud با روشهای مختلفی از دادهها محافظت میکند که هرکدام سازوکار، کاربرد و محدودیتهای متفاوتی دارند. دو رویکرد مهم در این زمینه، رمزنگاری سمت سرور (Server-Side Encryption) و رمزنگاری سمت کاربر (Client-Side Encryption) هستند. تفاوت اصلی این دو روش به محل انجام رمزنگاری و رمزگشایی، نحوه مدیریت کلیدها و میزان دسترسی سرور به محتوای فایلها مربوط میشود.
برای سازمانهایی که از Nextcloud بهعنوان بستر ذخیرهسازی و اشتراکگذاری اطلاعات استفاده میکنند، شناخت این تفاوتها اهمیت ویژهای دارد؛ زیرا انتخاب روش رمزنگاری میتواند بر محرمانگی دادهها، قابلیتهای همکاری تیمی و امکان بازیابی اطلاعات تأثیر بگذارد.
در این مقاله، نحوه عملکرد روشهای مختلف رمزنگاری در Nextcloud، مزایا و محدودیتهای هرکدام و تفاوت آنها از نظر امنیت و حریم خصوصی سازمانی را بررسی میکنیم تا بتوانید متناسب با نیازهای امنیتی و عملیاتی سازمان خود تصمیم آگاهانهتری بگیرید.
رمزنگاری در Nextcloud چیست و چرا برای سازمانها اهمیت دارد؟
رمزنگاری در Nextcloud فرایندی است که طی آن اطلاعات با استفاده از الگوریتمهای رمزنگاری به دادههایی تبدیل میشوند که بدون کلید مناسب، قابل خواندن نیستند. هدف از این فرایند، کاهش خطر افشای اطلاعات در صورت دسترسی غیرمجاز به فایلها، فضای ذخیرهسازی یا مسیر انتقال دادهها است.
Nextcloud از روشهای مختلفی برای محافظت از اطلاعات پشتیبانی میکند؛ از رمزنگاری ارتباط میان کاربر و سرور با استفاده از HTTPS گرفته تا رمزنگاری فایلهای ذخیرهشده و رمزنگاری سرتاسری. بااینحال، این روشها سطح یکسانی از حفاظت را ارائه نمیدهند و هرکدام برای مقابله با تهدیدهای مشخصی طراحی شدهاند.
برای مثال، رمزنگاری ارتباطات از دادهها هنگام انتقال محافظت میکند، اما بهتنهایی مانع مشاهده محتوای فایلها توسط سرور نمیشود. در مقابل، رمزنگاری سرتاسری با هدف محدودکردن دسترسی سرور به محتوای اصلی فایلهای تحت پوشش آن طراحی شده است.
اهمیت رمزنگاری برای سازمانها
سازمانها روزانه حجم زیادی از اطلاعات حساس، از جمله قراردادها، اسناد مالی، اطلاعات مشتریان و فایلهای داخلی را ذخیره و میان کارکنان به اشتراک میگذارند. افشای این اطلاعات میتواند پیامدهای مالی، حقوقی و عملیاتی داشته باشد.
استفاده صحیح از رمزنگاری در Nextcloud به سازمانها کمک میکند تا:
-
محرمانگی اطلاعات را حفظ کنند: در صورت دسترسی غیرمجاز به فضای ذخیرهسازی رمزنگاریشده، امکان خواندن فایلها بدون کلید مناسب محدود میشود.
-
ریسک استفاده از فضای ذخیرهسازی خارجی را کاهش دهند: رمزنگاری سمت سرور میتواند از محتوای فایلهای ذخیرهشده نزد ارائهدهندگان خارجی محافظت کند، بدون آنکه کلیدهای رمزگشایی در اختیار آن ارائهدهندگان قرار گیرد.
-
دسترسی به دادههای حساس را محدود کنند: با استفاده از رمزنگاری سرتاسری، میتوان دسترسی سرور و مدیران آن به محتوای اصلی فایلهای تحت پوشش این قابلیت را محدود کرد.
-
سیاستهای امنیتی متناسب با حساسیت اطلاعات تدوین کنند: سازمان میتواند با توجه به نوع دادهها، الزامات محرمانگی و نیازهای عملیاتی، روش رمزنگاری مناسب را انتخاب کند.
بااینحال، فعالسازی رمزنگاری بهتنهایی امنیت کامل اطلاعات را تضمین نمیکند. مدیریت صحیح کلیدها، کنترل سطح دسترسی کاربران، تهیه نسخه پشتیبان و ایمنسازی زیرساخت همچنان ضروری هستند.
در نهایت، اهمیت رمزنگاری در Nextcloud برای سازمانها تنها به رمزگذاری فایلها محدود نمیشود؛ بلکه به این موضوع مربوط است که چه کسی، در چه شرایطی و با استفاده از چه کلیدی میتواند به محتوای اطلاعات دسترسی داشته باشد.
انواع روشهای رمزنگاری در Nextcloud
رمزنگاری در Nextcloud تنها به یک روش محدود نمیشود. این پلتفرم از سازوکارهای مختلفی برای محافظت از اطلاعات هنگام انتقال، ذخیرهسازی و دسترسی به فایلها پشتیبانی میکند. هر روش، بخش مشخصی از چرخه نگهداری و تبادل داده را پوشش میدهد و در برابر تهدیدهای متفاوتی کاربرد دارد.
برای شناخت بهتر این سازوکارها، ابتدا باید دو وضعیت اصلی دادهها را بررسی کنیم: زمانی که اطلاعات بین کاربر و سرور منتقل میشوند و زمانی که روی فضای ذخیرهسازی قرار دارند.
رمزنگاری دادهها هنگام انتقال (Encryption in Transit)
رمزنگاری هنگام انتقال، از اطلاعاتی محافظت میکند که میان دستگاه کاربر و سرور Nextcloud یا میان سرورها جابهجا میشوند.
هنگامی که کاربر فایلی را آپلود یا دانلود میکند، اطلاعات از طریق شبکه منتقل میشوند. اگر این ارتباط رمزنگاری نشده باشد، مهاجمی که به مسیر ارتباطی دسترسی دارد ممکن است بتواند محتوای دادههای تبادلشده را مشاهده یا دستکاری کند.
Nextcloud برای محافظت از ارتباط میان کاربر و سرور از HTTPS و پروتکل TLS استفاده میکند. این سازوکار، دادهها را در مسیر ارتباط رمزنگاری کرده و امکان بررسی هویت سرور و تشخیص دستکاری ارتباط را فراهم میکند.
نکته مهم: رمزنگاری هنگام انتقال، بهتنهایی از فایلها پس از رسیدن به سرور محافظت نمیکند. سرور Nextcloud معمولاً برای پردازش و ارائه فایلها به محتوای رمزگشاییشده دسترسی دارد.
رمزنگاری دادهها در حالت ذخیرهسازی (Encryption at Rest)
رمزنگاری دادهها در حالت ذخیرهسازی، از اطلاعاتی محافظت میکند که روی هارد سرور، فضای ذخیرهسازی شبکه یا سرویسهای ابری نگهداری میشوند. هدف این روش، جلوگیری از خواندن محتوای فایلها در صورت دسترسی غیرمجاز به رسانه ذخیرهسازی یا نسخههای رمزنگاریشده دادههاست.
در Nextcloud، محافظت از دادههای ذخیرهشده میتواند در لایههای مختلف انجام شود:
-
رمزنگاری سمت سرور (Server-Side Encryption): فایلها توسط سرور Nextcloud رمزنگاری و رمزگشایی میشوند. این قابلیت بهویژه برای محافظت از فایلهایی کاربرد دارد که در فضای ذخیرهسازی خارجی نگهداری میشوند؛ زیرا کلیدهای رمزنگاری در سرور Nextcloud باقی میمانند.
-
رمزنگاری دیسک (Disk Encryption): اطلاعات در سطح دیسک یا سیستمفایل رمزنگاری میشوند. برای مثال، میتوان از LUKS در سرورهای لینوکسی استفاده کرد تا دادههای ذخیرهشده روی دیسک در حالت قفلبودن آن قابل خواندن نباشند.
-
رمزنگاری سمت کاربر (Client-Side Encryption): فایلها پیش از ارسال به سرور روی دستگاه کاربر رمزنگاری میشوند. در پیادهسازی رمزنگاری سرتاسری Nextcloud، محتوای فایلهای تحت پوشش این قابلیت برای سرور قابل رمزگشایی نیست
نکته مهم: رمزنگاری دادهها در حالت ذخیرهسازی لزوماً به معنای جلوگیری از دسترسی مدیر سرور به اطلاعات نیست. برای مثال، در حالت پیشفرض رمزنگاری سمت سرور Nextcloud، کلید اصلی تحت کنترل سرور قرار دارد و مدیر سرور میتواند فایلهای کاربران را رمزگشایی کند.
بنابراین، هنگام انتخاب روش رمزنگاری در Nextcloud باید مشخص شود که سازمان قصد دارد از اطلاعات در برابر سرقت رسانه ذخیرهسازی، دسترسی ارائهدهنده فضای ذخیرهسازی یا دسترسی مدیر سرور محافظت کند. هرکدام از این اهداف ممکن است به راهکار متفاوتی نیاز داشته باشند.
رمزنگاری دادهها هنگام انتقال (Encryption in Transit)
هنگامی که کاربران در Nextcloud فایلی را آپلود یا دانلود میکنند، اطلاعات میان دستگاه آنها و سرور جابهجا میشود. اگر این ارتباط رمزنگاری نشده باشد، افرادی که به مسیر انتقال داده دسترسی دارند ممکن است بتوانند اطلاعات را مشاهده یا دستکاری کنند.
رمزنگاری در Nextcloud هنگام انتقال دادهها با استفاده از پروتکل HTTPS و فناوری TLS انجام میشود. این سازوکار ارتباطی امن میان مرورگر یا نرمافزار کاربر و سرور برقرار میکند و از محرمانگی و یکپارچگی اطلاعات در طول مسیر انتقال محافظت میکند.
برای مثال، زمانی که یکی از کارکنان سازمان یک قرارداد محرمانه را در Nextcloud آپلود میکند، ارتباط HTTPS مانع از آن میشود که فردی با دسترسی به ترافیک شبکه بتواند بهسادگی محتوای فایل را در مسیر انتقال بخواند.
رمزنگاری هنگام انتقال از چه اطلاعاتی محافظت میکند؟
این روش صرفاً مختص فایلها نیست و از اطلاعات مختلفی که از طریق ارتباط امن منتقل میشوند محافظت میکند؛ از جمله:
-
محتوای فایلها هنگام آپلود و دانلود
-
اطلاعات ورود کاربران، مانند نام کاربری و رمز عبور
-
درخواستهای اشتراکگذاری و مدیریت فایلها
-
اطلاعات تبادلشده میان مرورگر، اپلیکیشن و سرور Nextcloud
البته محافظت از این اطلاعات به استفاده صحیح از HTTPS، اعتبار گواهی TLS و پیکربندی امن ارتباط بستگی دارد.
محدودیتهای رمزنگاری هنگام انتقال
رمزنگاری هنگام انتقال تنها از دادهها در مسیر ارتباط محافظت میکند و بهتنهایی امنیت فایلهای ذخیرهشده روی سرور را تضمین نمیکند.
پس از رسیدن اطلاعات به سرور Nextcloud، اتصال TLS در نقطه پایان خود رمزگشایی میشود و سرور معمولاً میتواند محتوای اصلی فایلها را برای پردازش و ارائه خدمات مشاهده کند. همچنین اگر TLS در یک Reverse Proxy خاتمه پیدا کند، ارتباط میان آن و سرور Nextcloud نیز باید متناسب با معماری و سطح اعتماد شبکه ایمنسازی شود.
بنابراین، استفاده از HTTPS به معنای رمزنگاری سرتاسری (End-to-End Encryption) نیست و مانع دسترسی مدیر سرور به محتوای فایلها نمیشود.
نتیجه: رمزنگاری هنگام انتقال یکی از الزامات اساسی امنیت Nextcloud است، اما سازمانهایی که به محرمانگی بالاتری نیاز دارند باید در کنار آن، روشهای مناسب رمزنگاری دادههای ذخیرهشده و مدیریت دسترسی را نیز در نظر بگیرند.