فهرست محتوا
- 1 وابستگی به ابر خارجی فقط یک هزینه اشتراک نیست
- 2 هزینههای مستقیم استفاده از Cloud Provider
- 3 هزینه افزایش وابستگی با رشد سرویسها
- 4 تفاوت هزینه استفاده با هزینه کنترل
- 5 چرا Vendor Lock-in برای سازمانها اهمیت دارد؟
- 6 وابستگی معماری به یک Provider
- 7 استفاده از سرویسهای اختصاصی Cloud Provider
- 8
- 9 دشواری انتقال داده و سرویسها
- 10 هزینههای پنهان وابستگی به Cloud خارجی
- 11 هزینه انتقال داده (Data Egress)
- 12 زمان و منابع مورد نیاز برای Migration
- 13
- 14 بازطراحی سرویسها برای Provider جدید
- 15 وابستگی تیم فنی به ابزارهای خاص
- 16 وقتی کنترل داده از دست سازمان خارج میشود
- 17 محل ذخیرهسازی دادهها
- 18 دسترسی Provider به زیرساخت
- 19 سیاستهای نگهداری و حذف اطلاعات
- 20 محدودیتهای قراردادی
- 21 چگونه وابستگی به یک Cloud Provider را کاهش دهیم؟
- 22 استفاده از استانداردهای Open Source
- 23 طراحی معماری قابل انتقال
- 24 نگهداری Backup مستقل
- 25 داشتن برنامه Migration
- 26 آیا Self-Hosted Cloud راهکار جایگزین است؟
- 27 کنترل بیشتر روی دادهها
- 28 انتخاب زیرساخت
- 29 مدیریت دسترسیها
- 30 جمعبندی؛ کنترل داده بخشی از استراتژی کسبوکار است
وابستگی به ابر خارجی فقط یک هزینه اشتراک نیست
بسیاری از سازمانها هنگام استفاده از سرویسهای ابری خارجی، هزینه را فقط در قالب مبلغ اشتراک ماهانه یا هزینه مصرف منابع محاسبه میکنند. در حالی که وابستگی به ابر خارجی میتواند هزینههای پنهان و بلندمدتی ایجاد کند که در ابتدا قابل مشاهده نیستند. این هزینهها معمولاً زمانی مشخص میشوند که سازمان قصد توسعه سرویسها، انتقال دادهها، تغییر Provider یا افزایش کنترل روی زیرساخت خود را داشته باشد.
وابستگی به ابر خارجی تنها به معنی پرداخت هزینه برای استفاده از یک سرویس نیست؛ بلکه به مرور میتواند روی نحوه طراحی سیستمها، مدیریت دادهها و میزان آزادی عمل سازمان در تصمیمگیریهای فنی تأثیر بگذارد.
هزینههای مستقیم استفاده از Cloud Provider
اولین بخش هزینه در استفاده از سرویسهای ابری، هزینههای مستقیم مانند اجاره ماشینهای مجازی، فضای ذخیرهسازی، پایگاه داده، ترافیک مصرفی و سرویسهای جانبی است. این هزینهها معمولاً شفاف هستند و در صورتحساب Provider نمایش داده میشوند.
اما با رشد سرویسها، این هزینهها میتوانند افزایش پیدا کنند. اضافه شدن کاربران، افزایش حجم داده، نیاز به منابع پردازشی بیشتر یا استفاده از سرویسهای مدیریتی اختصاصی باعث میشود هزینه ماهانه Cloud به مرور افزایش یابد.
در مدلهای ابری خارجی، سازمان معمولاً به جای مالکیت زیرساخت، هزینه استفاده از ظرفیت Provider را پرداخت میکند. بنابراین افزایش نیاز کسبوکار مستقیماً به افزایش هزینه مصرفی منجر میشود.
هزینه افزایش وابستگی با رشد سرویسها
یکی از مهمترین جنبههای وابستگی به ابر خارجی زمانی مشخص میشود که تعداد سرویسها و میزان دادههای سازمان افزایش پیدا میکند.
در ابتدای مسیر، انتقال یک سرویس ساده به یک Provider خارجی ممکن است سریع و کمهزینه باشد. اما با گذشت زمان، وابستگیهای بیشتری ایجاد میشود:
- دادههای سازمان در زیرساخت Provider ذخیره میشوند.
- سرویسها به ابزارها و APIهای اختصاصی Provider متصل میشوند.
- تیم فنی با معماری و ابزارهای همان پلتفرم تخصص پیدا میکند.
- انتقال سرویسها به زیرساخت دیگر نیازمند برنامهریزی و زمان بیشتری خواهد بود.
در این شرایط، تغییر Provider دیگر یک جابهجایی ساده نیست؛ بلکه ممکن است به یک پروژه پیچیده مهاجرت تبدیل شود که نیازمند تحلیل، تست، انتقال داده و بازطراحی بخشهایی از زیرساخت است.
تفاوت هزینه استفاده با هزینه کنترل
یکی از تفاوتهای مهم بین استفاده از Cloud خارجی و داشتن کنترل بیشتر روی زیرساخت، تفاوت میان هزینه استفاده و هزینه کنترل است.
در سرویسهای ابری عمومی، سازمان هزینه استفاده از منابع آماده را پرداخت میکند و Provider مسئولیت بخش زیادی از مدیریت زیرساخت را بر عهده دارد. این مدل میتواند برای بسیاری از پروژهها مناسب باشد، اما در مقابل میزان کنترل سازمان بر محل نگهداری دادهها، معماری زیرساخت و سیاستهای مدیریتی محدودتر میشود.
در مقابل، زمانی که سازمان به سمت راهکارهایی مانند زیرساخت اختصاصی یا Cloud مبتنی بر فناوریهای متنباز حرکت میکند، ممکن است مسئولیت مدیریت بیشتری داشته باشد، اما در عوض کنترل بیشتری روی مواردی مانند:
- محل ذخیرهسازی دادهها
- سیاستهای امنیتی
- مدیریت کاربران و دسترسیها
- امکان انتقال و توسعه آینده
خواهد داشت.
بنابراین هنگام بررسی وابستگی به ابر خارجی نباید فقط هزینه ماهانه سرویس را در نظر گرفت؛ بلکه باید هزینههای بلندمدت مرتبط با کنترل، انعطافپذیری و امکان تغییر مسیر در آینده نیز ارزیابی شوند. برای سازمانهایی که دادههای حساس، فرآیندهای حیاتی یا نیاز به استقلال زیرساخت دارند، این موضوع بخشی از تصمیمگیری استراتژیک درباره معماری فناوری محسوب میشود.
چرا Vendor Lock-in برای سازمانها اهمیت دارد؟
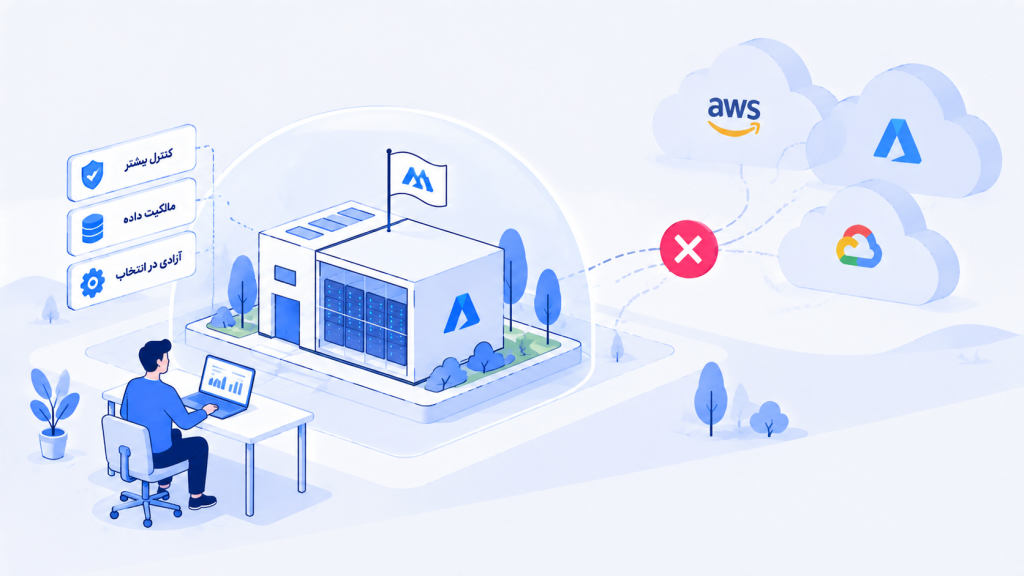
وابستگی به یک ارائهدهنده فناوری یا Vendor Lock-in ، زمانی اتفاق میافتد که یک سازمان به اندازهای به خدمات، ابزارها یا معماری یک Provider وابسته شود که تغییر آن Provider در آینده به یک فرآیند پیچیده، پرهزینه و زمانبر تبدیل شود.
در مسیر استفاده از سرویسهای ابری، وابستگی به ابر خارجی معمولاً بهصورت تدریجی شکل میگیرد. سازمان ممکن است در ابتدا فقط یک سرویس ساده را روی Cloud اجرا کند، اما با توسعه سرویسها، حجم دادهها و اتصال سیستمها، خروج از آن محیط دشوارتر میشود.
وابستگی معماری به یک Provider
یکی از مهمترین دلایل ایجاد Vendor Lock-in، طراحی معماری سیستم بر اساس قابلیتها و سرویسهای اختصاصی یک Provider است.
بسیاری از Cloud Providerها علاوه بر زیرساختهای استاندارد مانند ماشین مجازی و فضای ذخیرهسازی، سرویسهای اختصاصی برای پایگاه داده، مدیریت صف، مانیتورینگ، امنیت و پردازش داده ارائه میکنند.
استفاده گسترده از این سرویسها میتواند باعث شود معماری نرمافزار سازمان به فناوریهای خاص همان Provider وابسته شود. در چنین شرایطی، انتقال سرویس به یک زیرساخت دیگر ممکن است نیازمند تغییر در بخشهایی از طراحی، بازنویسی تنظیمات یا حتی بازطراحی کامل برخی اجزا باشد.
برای مثال، سازمانی که سیستم خود را بر پایه سرویسهای اختصاصی یک Cloud Provider توسعه داده است، ممکن است هنگام مهاجرت با چالشهایی مانند:
- تفاوت در سرویسهای جایگزین
- تغییر معماری برنامه
- نیاز به آموزش مجدد تیم فنی
- افزایش زمان انتقال
مواجه شود.
استفاده از سرویسهای اختصاصی Cloud Provider
بسیاری از سرویسهای ابری خارجی امکانات پیشرفتهای ارائه میدهند که استفاده از آنها میتواند سرعت توسعه و مدیریت زیرساخت را افزایش دهد. با این حال، این سرویسها معمولاً وابستگی بیشتری نسبت به استانداردهای عمومی ایجاد میکنند.
به عنوان مثال، استفاده از ابزارهای اختصاصی برای:
- پایگاه داده مدیریتشده
- سیستمهای ذخیرهسازی خاص
- سرویسهای هوش مصنوعی
- ابزارهای مانیتورینگ و امنیت
- سرویسهای اتوماسیون
باعث میشود سازمان بخشی از کنترل فنی خود را به همان اکوسیستم وابسته کند.
در نتیجه، هنگام تصمیمگیری درباره وابستگی به ابر خارجی باید علاوه بر مزایای کوتاهمدت، میزان وابستگی ایجادشده در بلندمدت نیز بررسی شود. استفاده از فناوریهای استاندارد، متنباز و قابل انتقال میتواند ریسک وابستگی بیش از حد به یک Provider را کاهش دهد.
دشواری انتقال داده و سرویسها
یکی از مهمترین چالشهای Vendor Lock-in، دشواری مهاجرت از یک Provider به زیرساخت دیگر است.
انتقال یک سرویس ابری فقط شامل جابهجایی فایلها یا ایجاد یک سرور جدید نیست؛ بلکه معمولاً شامل موارد زیر میشود:
- انتقال حجم بالای دادهها
- بررسی سازگاری سرویسها با محیط جدید
- تغییر تنظیمات شبکه و امنیت
- تست عملکرد پس از مهاجرت
- آموزش تیم برای کار با زیرساخت جدید
علاوه بر مسائل فنی، هزینه انتقال داده نیز میتواند قابل توجه باشد. برخی Providerها برای خروج دادهها از زیرساخت خود (Data Egress) هزینه دریافت میکنند که در پروژههای بزرگ میتواند به یک عامل مهم اقتصادی تبدیل شود.
به همین دلیل، وابستگی به ابر خارجی باید از ابتدای طراحی زیرساخت مورد توجه قرار گیرد. سازمانهایی که از ابتدا معماری قابل انتقال، استانداردهای باز و برنامه خروج مشخص داشته باشند، در آینده آزادی عمل بیشتری برای انتخاب یا تغییر زیرساخت خواهند داشت.
هزینههای پنهان وابستگی به Cloud خارجی
هنگام ارزیابی هزینههای استفاده از سرویسهای ابری، بسیاری از سازمانها معمولاً فقط هزینههای قابل مشاهده مانند هزینه سرور، فضای ذخیرهسازی یا سرویسهای مصرفی را بررسی میکنند. اما وابستگی به ابر خارجی میتواند هزینههای پنهانی ایجاد کند که معمولاً در زمان تغییر زیرساخت، افزایش مقیاس یا مهاجرت به Provider دیگر مشخص میشوند.
این هزینهها ممکن است در طول زمان از هزینه اولیه سرویس نیز تأثیرگذارتر باشند؛ زیرا به جای هزینه مستقیم استفاده، به محدودیتهای فنی، عملیاتی و مدیریتی سازمان مرتبط هستند.
هزینه انتقال داده (Data Egress)
یکی از هزینههای کمتر مورد توجه در سرویسهای ابری، هزینه انتقال داده از زیرساخت Provider به خارج از آن است که با عنوان Data Egress شناخته میشود.
در بسیاری از سرویسهای Cloud، انتقال داده به داخل زیرساخت Provider معمولاً هزینه کمی دارد یا رایگان است، اما زمانی که سازمان بخواهد دادههای خود را به یک Provider دیگر منتقل کند، ممکن است با هزینههای قابل توجهی مواجه شود.
این موضوع بهخصوص برای سازمانهایی که حجم بالایی از داده دارند اهمیت بیشتری پیدا میکند. مواردی مانند:
- انتقال Backupهای حجیم
- جابهجایی فایلهای سازمانی
- انتقال پایگاههای داده بزرگ
- خروج کامل از یک Cloud Provider
میتوانند هزینه قابل توجهی ایجاد کنند.
بنابراین در بررسی وابستگی به ابر خارجی، فقط هزینه نگهداری داده در Cloud مهم نیست؛ بلکه هزینه خروج از آن محیط نیز باید در محاسبات بلندمدت در نظر گرفته شود.
زمان و منابع مورد نیاز برای Migration
مهاجرت از یک Cloud Provider به زیرساخت دیگر معمولاً یک فرآیند ساده انتقال اطلاعات نیست. هرچه میزان وابستگی سازمان به یک Provider بیشتر شده باشد، زمان و منابع بیشتری برای Migration مورد نیاز خواهد بود.
یک پروژه مهاجرت ممکن است شامل مراحل زیر باشد:
- بررسی معماری فعلی
- طراحی معماری جدید
- انتقال دادهها
- تنظیم سرویسهای جایگزین
- تست عملکرد و امنیت
- انتقال نهایی کاربران و سرویسها
در این فرآیند، علاوه بر هزینه زیرساخت جدید، منابع انسانی تیم فنی نیز درگیر میشوند. زمان صرفشده توسط مدیران سیستم، تیم DevOps و توسعهدهندگان بخشی از هزینه واقعی مهاجرت محسوب میشود.
بازطراحی سرویسها برای Provider جدید
یکی از چالشهای مهم وابستگی به ابر خارجی زمانی ایجاد میشود که سرویسهای سازمان بر اساس قابلیتهای اختصاصی یک Provider طراحی شده باشند.
اگر معماری سیستم به سرویسهای اختصاصی یک Cloud Provider وابسته شده باشد، انتقال آن به محیط دیگر ممکن است نیازمند تغییرات گسترده باشد.
برخی از این تغییرات شامل:
- جایگزینی سرویسهای اختصاصی با ابزارهای مشابه
- تغییر تنظیمات برنامهها
- اصلاح فرآیندهای اتوماسیون
- بازطراحی بخشهایی از معماری نرمافزار
است.
در چنین شرایطی، هزینه مهاجرت فقط شامل انتقال فنی نیست؛ بلکه شامل هزینه تحلیل، توسعه، تست و زمان تیم برای سازگار کردن سرویسها با محیط جدید نیز خواهد بود.
وابستگی تیم فنی به ابزارهای خاص
یکی دیگر از هزینههای پنهان وابستگی به ابر خارجی، ایجاد وابستگی دانش و مهارت تیم فنی به ابزارها و فناوریهای یک Provider خاص است.
زمانی که تیم فنی برای مدت طولانی با سرویسها، پنل مدیریتی و ابزارهای اختصاصی یک Cloud Provider کار میکند، دانش عملیاتی آنها بیشتر حول همان اکوسیستم شکل میگیرد.
این موضوع میتواند در آینده چالشهایی ایجاد کند:
- نیاز به آموزش مجدد هنگام تغییر Provider
- افزایش زمان یادگیری فناوریهای جدید
- دشوار شدن مدیریت زیرساختهای چندگانه
- محدود شدن انتخابهای فنی سازمان
استفاده از استانداردهای باز، فناوریهای متنباز و معماری قابل انتقال میتواند این وابستگی را کاهش دهد و امکان تصمیمگیری مستقلتر را برای سازمان فراهم کند.
محل ذخیرهسازی دادهها
یکی از مهمترین موضوعات در مدیریت داده، مشخص بودن محل ذخیرهسازی اطلاعات است. در سرویسهای ابری خارجی، دادههای سازمان ممکن است در دیتاسنترهایی خارج از محدوده جغرافیایی مورد انتظار سازمان ذخیره شوند.
این موضوع میتواند روی موارد مختلف تأثیر بگذارد:
- قوانین و مقررات مرتبط با محل نگهداری داده
- الزامات حریم خصوصی و حفاظت از اطلاعات
- سیاستهای داخلی سازمان درباره محل ذخیرهسازی اطلاعات
- امکان پاسخگویی سریع در شرایط بحران
در شرایط وابستگی به ابر خارجی، سازمان باید بداند دادهها دقیقاً در چه منطقهای ذخیره میشوند، آیا امکان انتخاب موقعیت جغرافیایی وجود دارد و در صورت نیاز به انتقال، چه فرآیندی برای جابهجایی اطلاعات در نظر گرفته شده است.
دسترسی Provider به زیرساخت
در مدل Cloud، بخشی از مدیریت زیرساخت بر عهده ارائهدهنده سرویس است. این موضوع شامل مدیریت سختافزار، شبکه، لایههای زیرساختی و برخی فرآیندهای عملیاتی میشود.
بنابراین سازمان باید مشخص کند:
- چه سطحی از دسترسی برای Provider وجود دارد؟
- دسترسیهای مدیریتی چگونه کنترل میشوند؟
- فعالیتهای انجامشده روی زیرساخت چگونه ثبت و بررسی میشوند؟
- مسئولیت امنیت داده بین سازمان و Provider چگونه تقسیم شده است؟
یکی از چالشهای وابستگی به ابر خارجی این است که سازمان ممکن است دید و کنترل مستقیم کمتری نسبت به لایههای زیرین زیرساخت داشته باشد. به همین دلیل، شفافیت Provider درباره فرآیندهای امنیتی، کنترل دسترسی و ثبت رویدادها اهمیت زیادی دارد.
سیاستهای نگهداری و حذف اطلاعات
مدیریت چرخه عمر داده یکی از بخشهای مهم حاکمیت داده است. سازمان باید بداند اطلاعات چگونه ذخیره، Backup، آرشیو و در نهایت حذف میشوند.
در استفاده از سرویسهای ابری خارجی، بررسی موارد زیر ضروری است:
- مدت زمان نگهداری داده پس از پایان سرویس
- نحوه حذف دائمی اطلاعات
- وضعیت نسخههای Backup پس از حذف حساب
- امکان دریافت کامل دادهها قبل از پایان قرارداد
در صورت نبود سیاست شفاف، وابستگی به ابر خارجی میتواند هنگام تغییر Provider یا پایان همکاری، مشکلاتی برای انتقال یا حذف کامل اطلاعات ایجاد کند.
محدودیتهای قراردادی
قرارداد استفاده از سرویس ابری فقط یک توافق مالی نیست؛ بلکه چارچوبی برای نحوه مدیریت داده، مسئولیتها و سطح کنترل سازمان ایجاد میکند.
برخی مواردی که باید پیش از انتخاب Cloud Provider بررسی شوند عبارتاند از:
- شرایط دسترسی به دادهها
- مسئولیت هر طرف در زمان بروز مشکل امنیتی
- تعهدات مربوط به دسترسپذیری سرویس (SLA)
- شرایط خروج از سرویس و انتقال اطلاعات
- محدودیتهای استفاده از سرویس در مناطق یا شرایط خاص
در بسیاری از موارد، چالش اصلی وابستگی به ابر خارجی زمانی آشکار میشود که سازمان نیاز به تغییر، انتقال یا بازیابی کنترل کامل دادههای خود پیدا میکند.
چگونه وابستگی به یک Cloud Provider را کاهش دهیم؟
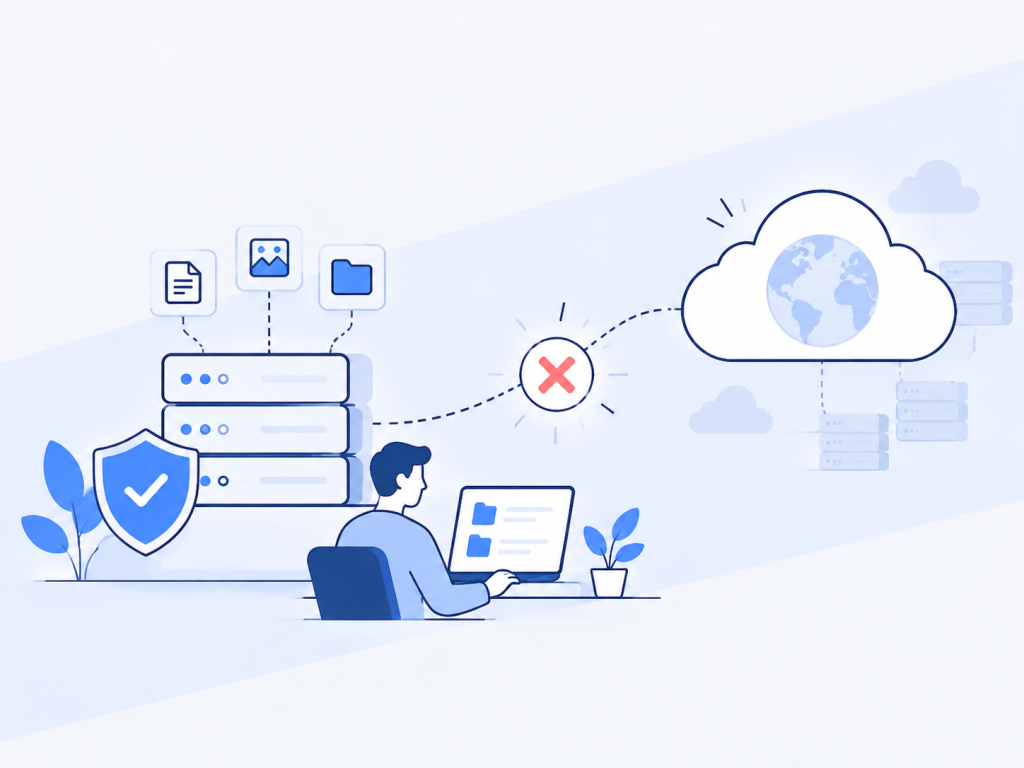
وابستگی به ابر خارجی زمانی به یک ریسک جدی تبدیل میشود که سازمان امکان تغییر، انتقال یا مدیریت مستقل زیرساخت خود را از دست بدهد. برای کاهش این وابستگی، سازمانها باید از ابتدا معماری و فرآیندهای خود را به شکلی طراحی کنند که در صورت نیاز بتوانند سرویسها، دادهها و زیرساخت خود را با کمترین هزینه و پیچیدگی تغییر دهند.
کاهش وابستگی به یک Cloud Provider به معنی کنار گذاشتن کامل سرویسهای ابری نیست؛ بلکه به معنی ایجاد انعطافپذیری بیشتر و حفظ قدرت تصمیمگیری سازمان در بلندمدت است.
استفاده از استانداردهای Open Source
یکی از مؤثرترین روشها برای کاهش وابستگی به ابر خارجی، استفاده از فناوریهای متنباز و استانداردهای قابل انتقال است.
راهکارهای Open Source معمولاً به یک Provider خاص محدود نیستند و امکان اجرا روی زیرساختهای مختلف را دارند. این ویژگی باعث میشود سازمان در انتخاب محل اجرای سرویسها آزادی بیشتری داشته باشد.
مزایای استفاده از فناوریهای متنباز شامل موارد زیر است:
- کاهش وابستگی به سرویسهای اختصاصی یک Provider
- امکان انتقال سرویسها بین زیرساختهای مختلف
- دسترسی به جامعه توسعهدهندگان گسترده
- کنترل بیشتر روی نحوه عملکرد و توسعه سرویسها
برای مثال، استفاده از فناوریهایی مانند کانتینرها، پایگاههای داده استاندارد و پلتفرمهای متنباز مدیریت داده میتواند مسیر مهاجرت در آینده را سادهتر کند.
طراحی معماری قابل انتقال
یکی از اشتباهات رایج در استفاده از Cloud، طراحی معماری بر اساس قابلیتهای اختصاصی یک Provider بدون در نظر گرفتن امکان تغییر در آینده است.
معماری قابل انتقال (Portable Architecture) به این معناست که سرویسها به شکلی طراحی شوند که بتوانند روی محیطهای مختلف اجرا شوند.
برای دستیابی به این هدف، سازمانها میتوانند:
- از استانداردهای عمومی به جای سرویسهای کاملاً اختصاصی استفاده کنند
- وابستگی مستقیم برنامهها به APIهای خاص Provider را کاهش دهند
- سرویسها را به صورت ماژولار طراحی کنند
- امکان اجرای سیستم در محیطهای مختلف را بررسی کنند
این رویکرد باعث میشود در صورت تغییر شرایط کسبوکار، سازمان مجبور به بازطراحی کامل زیرساخت نباشد.
نگهداری Backup مستقل
یکی از مهمترین اقدامات برای کاهش ریسک وابستگی به ابر خارجی، داشتن نسخههای پشتیبان مستقل از Cloud Provider است.
اتکا به Backup داخلی همان Provider میتواند در شرایطی مانند:
- اختلال گسترده سرویس
- محدود شدن دسترسی به حساب کاربری
- تغییر سیاستهای Provider
- نیاز به مهاجرت سریع
ریسک ایجاد کند.
یک استراتژی مناسب Backup باید شامل موارد زیر باشد:
- نگهداری نسخهای مستقل خارج از محیط اصلی Cloud
- آزمایش دورهای فرآیند بازیابی اطلاعات
- مشخص بودن زمان نگهداری نسخهها
- مستندسازی فرآیند بازگردانی دادهها
داشتن برنامه Migration
داشتن برنامه مهاجرت (Migration Plan) یکی از مهمترین بخشهای مدیریت ریسک در استفاده از سرویسهای ابری است.
بسیاری از سازمانها زمانی به فکر مهاجرت میافتند که با یک مشکل جدی مواجه شدهاند؛ در حالی که برنامه خروج باید از زمان طراحی زیرساخت مورد توجه قرار گیرد.
یک برنامه Migration مناسب باید شامل موارد زیر باشد:
- شناسایی سرویسها و وابستگیهای موجود
- تعیین روش انتقال دادهها
- بررسی Providerهای جایگزین
- تخمین زمان و منابع مورد نیاز
- انجام تست مهاجرت پیش از انتقال نهایی
داشتن چنین برنامهای به این معنا نیست که سازمان حتماً قصد ترک Cloud Provider فعلی را دارد؛ بلکه باعث میشود در صورت تغییر نیازها، تصمیمگیری بر اساس انتخاب انجام شود.
آیا Self-Hosted Cloud راهکار جایگزین است؟
با افزایش نگرانی سازمانها درباره وابستگی به ابر خارجی، بسیاری از کسبوکارها به سمت مدلهای Self-Hosted Cloud یا ابر خصوصی مبتنی بر زیرساخت تحت کنترل خود حرکت میکنند.
در این مدل، سازمان به جای استفاده کامل از زیرساخت یک Cloud Provider عمومی، سرویسهای ابری مورد نیاز خود را روی سرور اختصاصی، زیرساخت داخلی یا محیط ابری انتخابی خود پیادهسازی میکند.
کنترل بیشتر روی دادهها
یکی از مهمترین مزایای Self-Hosted Cloud، افزایش سطح کنترل سازمان روی دادهها است.
در این مدل، سازمان میتواند تصمیم بگیرد:
- دادهها در چه زیرساختی ذخیره شوند
- چه سیاستهایی برای Backup و نگهداری اطلاعات اعمال شود
- چه افرادی به دادهها دسترسی داشته باشند
- فرآیندهای امنیتی چگونه پیادهسازی شوند
این موضوع برای سازمانهایی که با اطلاعات حساس، دادههای مشتریان یا اطلاعات حیاتی کسبوکار کار میکنند اهمیت بیشتری دارد.
در مقابل، در شرایط وابستگی به ابر خارجی، بخشی از تصمیمات مرتبط با زیرساخت، محل ذخیرهسازی و مدیریت سرویس به سیاستهای Provider وابسته میشود.
انتخاب زیرساخت
یکی دیگر از تفاوتهای مهم Self-Hosted Cloud، آزادی بیشتر در انتخاب زیرساخت است.
سازمان میتواند بر اساس نیاز خود انتخاب کند که سرویسها روی چه محیطی اجرا شوند:
- سرور اختصاصی
- دیتاسنتر انتخابی
- زیرساخت داخلی سازمان
- محیطهای ترکیبی (Hybrid Cloud)
این انعطافپذیری به سازمان اجازه میدهد معماری خود را بر اساس نیازهای فنی، امنیتی و اقتصادی طراحی کند.
همچنین استفاده از فناوریهای متنباز در Self-Hosted Cloud میتواند امکان انتقال سرویسها بین محیطهای مختلف را افزایش دهد و ریسک وابستگی به ابر خارجی را کاهش دهد.
مدیریت دسترسیها
کنترل دسترسی یکی از بخشهای مهم مدیریت داده و امنیت اطلاعات است.
در مدل Self-Hosted Cloud، سازمان کنترل بیشتری روی مواردی مانند:
- ایجاد و حذف کاربران
- تعریف سطح دسترسیها
- اجرای سیاستهای احراز هویت
- ثبت و بررسی رویدادهای امنیتی
خواهد داشت.
این موضوع بهخصوص برای سازمانهایی که نیاز به سیاستهای دقیق دسترسی، ممیزی فعالیت کاربران و انطباق با استانداردهای امنیتی دارند اهمیت زیادی دارد.
جمعبندی؛ کنترل داده بخشی از استراتژی کسبوکار است
در دنیای امروز، داده فقط یک دارایی فنی نیست؛ بلکه بخشی از سرمایه و مزیت رقابتی سازمان محسوب میشود. به همین دلیل، نحوه ذخیرهسازی، مدیریت و کنترل داده باید به عنوان یک تصمیم استراتژیک در نظر گرفته شود.
وابستگی به ابر خارجی زمانی به چالش تبدیل میشود که سازمان بدون بررسی پیامدهای بلندمدت، کنترل بخشهای مهمی از زیرساخت و دادههای خود را به یک Provider خاص واگذار کند.
استفاده از معماریهای قابل انتقال، فناوریهای متنباز، Backup مستقل و برنامهریزی برای مهاجرت میتواند به سازمان کمک کند تا ضمن استفاده از مزایای Cloud، استقلال بیشتری نیز داشته باشد.
در نهایت، هدف اصلی انتخاب بین Cloud عمومی و Self-Hosted Cloud نیست؛ بلکه ایجاد زیرساختی است که سازمان بتواند در آن کنترل، انعطافپذیری و مالکیت دادههای خود را حفظ کند.